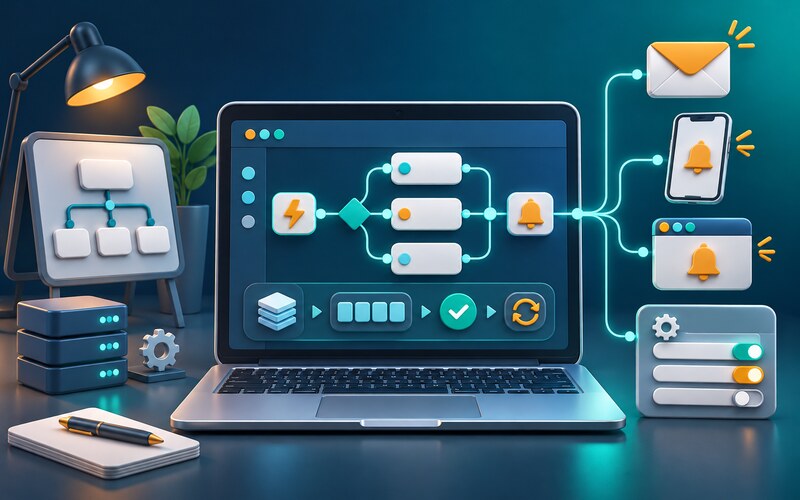
Bir web yazılımında bildirimler yalnızca kullanıcıya e-posta göndermekten ibaret değildir. Sipariş durumu değiştiğinde müşteriye haber vermek, yöneticiye kritik bir hata göstermek, çalışanı onay bekleyen işlem konusunda uyarmak veya kullanıcıya güvenlik bildirimi iletmek aynı sistemin farklı ihtiyaçlarıdır. Bu ihtiyaçlar baştan sınıflandırılmazsa yazılım büyüdükçe dağınık, tekrarlanan ve kontrol edilmesi zor bildirim kodları oluşur.
Sağlam bir bildirim sistemi; hangi olayın bildirim üreteceğini, kime gönderileceğini, hangi kanalın kullanılacağını ve başarısız teslimatın nasıl yönetileceğini açık kurallara bağlar. Proje planında yalnızca mesaj metinlerini değil, tercih yönetimini, kayıtları, kuyruk yapısını ve güvenlik sınırlarını da düşünmek gerekir.
Önce bildirim gerektiren olayları çıkarın
Planlamaya kanal seçerek değil, iş olaylarını listeleyerek başlanmalıdır. Yeni sipariş, ödeme onayı, parola değişikliği, teklif talebi, stok uyarısı veya yönetici onayı gibi olaylar yazılımın gerçek iş akışından çıkarılmalıdır. Her küçük ekran hareketini bildirim haline getirmek kullanıcıyı yorar ve önemli mesajların görünürlüğünü azaltır.
Her olay için bildirim amacı yazılmalıdır. Kullanıcıdan işlem bekleniyor mu, yalnızca bilgi mi veriliyor, güvenlik açısından hızlı tepki mi gerekiyor, yoksa yöneticiye operasyon uyarısı mı iletiliyor? Bu ayrım öncelik, kanal ve tekrar davranışını belirler.
Alıcıyı yalnızca kullanıcı kimliğiyle tanımlamayın
Bir bildirim tek bir kişiye, belirli bir role, firma hesabındaki tüm yetkililere veya sistem yöneticilerine gidebilir. Alıcı seçimi sabit e-posta adresleriyle kodlanırsa personel değişikliklerinde veya yeni roller eklendiğinde sorun çıkar. Alıcı kuralı kullanıcı, rol, ekip, müşteri hesabı veya işlem üzerindeki sorumluluk üzerinden kurulmalıdır.
Örneğin bir teklif onayı satış yöneticisine giderken ödeme hatası finans rolüne yönlenebilir. Bu noktada web yazılımı projesinde kullanıcı yetkilerinin planlanması için belirlenen rol yapısı bildirim alıcılarıyla uyumlu olmalıdır. Bir kullanıcının ekrana erişemediği bir işlem için ayrıntılı bildirim alması hem kafa karışıklığı hem de veri güvenliği sorunu yaratabilir.
Kanalları bildirimin önemine göre seçin
E-posta, kısa mesaj, uygulama içi bildirim ve anlık bildirim farklı kullanım biçimlerine sahiptir. Her olayı tüm kanallardan göndermek maliyeti ve kullanıcı rahatsızlığını artırır. Bilgilendirme mesajı uygulama içinde yeterli olabilirken, hesap güvenliğiyle ilgili kritik bir olay daha doğrudan bir kanal gerektirebilir.
Kanal seçimi yapılırken mesajın aciliyeti, uzunluğu, içereceği veri ve kullanıcıdan beklenen işlem değerlendirilmelidir. Bağlantı gerektiren ayrıntılı açıklamalar e-posta veya uygulama içinde daha uygun olabilir. Kısa mesaj ise kısa ve zaman duyarlı bildirimler için kullanılabilir; hassas bilgiler doğrudan mesaj gövdesine yazılmamalıdır.
Bildirim tercihlerini olay bazında yönetin
Kullanıcıya yalnızca “bildirimleri aç veya kapat” seçeneği sunmak çoğu projede yetersizdir. Pazarlama, operasyon, hesap hareketi ve güvenlik bildirimleri farklı tercihlere ihtiyaç duyar. Kullanıcı hangi tür mesajı hangi kanaldan almak istediğini görebilmelidir.
Bununla birlikte bazı zorunlu sistem bildirimleri tamamen kapatılamayabilir. Parola değişikliği veya önemli hesap hareketi gibi güvenlik mesajları, tercihten bağımsız gönderilebilir. Zorunlu ve isteğe bağlı bildirimlerin ayrımı hem kullanıcı arayüzünde hem de arka uç kurallarında açık olmalıdır.
Mesaj şablonlarını koddan ayırın
Bildirim metinleri doğrudan yazılım kodunun içine dağılırsa küçük bir ifade değişikliği için teknik müdahale gerekir. Şablonların konu, gövde, kanal ve dil bilgileriyle ayrı yönetilmesi daha sürdürülebilir bir yapı sunar. Değişken alanlar sipariş numarası, kullanıcı adı veya işlem tarihi gibi kontrollü verilerle doldurulabilir.
Şablon düzenleme yetkisi herkese verilmemelidir. Eksik değişken, bozuk bağlantı veya yanlış alıcı bilgisi müşteri iletişimini etkileyebilir. Kaydetmeden önce ön izleme, deneme gönderimi ve zorunlu alan kontrolü bulunması hataları azaltır.
Çok dilli projelerde bildirim dilini belirleyin
Kullanıcının panel dili ile bildirim dili her zaman aynı olmayabilir. Bildirim gönderilirken kullanıcının kayıtlı dil tercihi, işlem sırasında seçtiği dil veya müşteri hesabının varsayılan dili kullanılabilir. Hangi kaynağın öncelikli olduğu proje başında belirlenmelidir.
Eksik çeviri olduğunda sistemin nasıl davranacağı da önemlidir. Boş mesaj göndermek yerine tanımlı bir varsayılan dile dönülebilir. Tarih, saat, para birimi ve sayı biçimleri de yalnızca metin çevirisiyle sınırlı olmayan yerelleştirme ayrıntılarıdır.
Gönderimleri istek akışından ayırın
Kullanıcı bir siparişi kaydederken e-posta servisinin yanıtını beklemek zorunda kalmamalıdır. Ana işlem tamamlandıktan sonra bildirim bir kuyruğa eklenebilir ve ayrı bir süreç tarafından gönderilebilir. Böylece dış servis yavaşladığında veya geçici hata verdiğinde temel işlem kesintiye uğramaz.
Kuyruk kaydında olay türü, alıcı, kanal, oluşturulma zamanı ve deneme sayısı tutulabilir. Aynı olayın yanlışlıkla iki kez kuyruğa eklenmesini önlemek için benzersiz bir işlem anahtarı kullanılabilir. Özellikle ödeme ve sipariş gibi kritik süreçlerde çift bildirim müşteri güvenini olumsuz etkileyebilir.
Dış servis entegrasyonlarını değiştirilebilir tasarlayın
E-posta, kısa mesaj veya anlık bildirim için dış hizmet sağlayıcılar kullanılabilir. Uygulamanın tamamı tek sağlayıcının özel yapısına bağlanırsa hizmet değişikliği zorlaşır. Bildirim sistemi ortak bir gönderim arayüzü üzerinden çalışmalı, sağlayıcıya özgü ayrıntılar entegrasyon katmanında tutulmalıdır.
Bu yapı, web yazılımı projesinde API entegrasyonu planlaması sırasında ele alınan kimlik doğrulama, zaman aşımı ve hata yönetimi ilkeleriyle birlikte kurulabilir. Erişim anahtarları kaynak kodda veya yönetim ekranında açık biçimde gösterilmemeli; yetkili yapılandırma alanlarında güvenli biçimde saklanmalıdır.
Başarısız gönderimleri tekrar deneyin
Dış servislerde geçici bağlantı hataları yaşanabilir. İlk denemede başarısız olan her bildirim kalıcı olarak silinmemelidir. Hatanın türüne göre belirli aralıklarla tekrar denenebilir; ancak sınırsız tekrar hem maliyet hem de kuyruk yükü oluşturur.
Geçersiz alıcı adresi gibi kalıcı hatalar ile zaman aşımı gibi geçici hatalar ayrılmalıdır. Deneme sayısı dolan bildirimler ayrı bir hata listesine alınabilir. Yönetici yalnızca teknik hata kodunu değil, hangi olayın hangi kullanıcıyı etkilediğini de görebilmelidir.
Gönderildi ve teslim edildi durumlarını ayırın
Yazılımın mesajı hizmet sağlayıcıya iletmesi, mesajın alıcıya ulaştığı anlamına gelmez. Sağlayıcı destekliyorsa kabul edildi, gönderildi, teslim edildi, reddedildi veya geri döndü gibi durumlar ayrı kaydedilebilir. Bu ayrım destek ekibinin “Bildirim gelmedi” taleplerini incelerken daha doğru bilgiye ulaşmasını sağlar.
Durum güncellemeleri dış servisten geri çağrı yoluyla geliyorsa gelen isteğin gerçekten sağlayıcıdan geldiği doğrulanmalıdır. Aynı durum mesajı birden fazla kez gelebileceği için güncelleme işlemi tekrar çalışsa bile tutarlı kalmalıdır.
Uygulama içi bildirim merkezini sade tutun
Uygulama içindeki bildirim listesi yalnızca bir sayı rozetinden ibaret olmamalıdır. Okundu durumu, olay zamanı, kısa açıklama ve ilgili ekrana geçiş bağlantısı bulunabilir. Ancak bağlantı verilen işlem silinmiş veya kullanıcının yetkisi değişmişse güvenli bir alternatif ekran gösterilmelidir.
Bildirimlerin süresiz saklanması listeyi kullanışsız hale getirir. Arşivleme, otomatik temizleme veya yalnızca belirli dönem kayıtlarını gösterme kuralları tanımlanabilir. Kritik işlemlerin denetim kayıtları, kullanıcıya gösterilen bildirim listesinden ayrı tutulmalıdır.
Toplu bildirimlerde yük ve zamanlama planlayın
Binlerce kullanıcıya aynı anda bildirim gönderilecekse işlem küçük gruplara bölünebilir. Aksi halde posta servisi sınırları, sunucu yükü veya kısa mesaj kotası beklenmedik sorunlar oluşturabilir. Gönderim hızı kanal ve sağlayıcı limitlerine göre ayarlanmalıdır.
Toplu işlem başlamadan önce alıcı sayısı, tahmini kanal maliyeti ve kullanılacak şablon görülebilir. Yanlış hedef seçimini önlemek için onay adımı ve deneme alıcısı kullanılabilir. Başlatılan kampanyanın durdurulması gerekiyorsa kuyrukta bekleyen kayıtların nasıl iptal edileceği de tanımlanmalıdır.
Bildirim kayıtlarında kişisel veriyi sınırlayın
Hata incelemek için mesajın tamamını süresiz saklamak gerekmeyebilir. Alıcı bilgisi, olay türü, şablon kimliği, durum ve zaman gibi alanlar çoğu teknik takip için yeterlidir. Hassas içeriklerin günlüklerde açık biçimde yer alması gereksiz risk oluşturur.
Kayıtlara erişim yalnızca ilgili yetkili rollerle sınırlandırılmalıdır. Saklama süresi, silme işlemi ve denetim ihtiyacı projenin kullanım alanına göre belirlenmelidir. Bildirim tercihleri değiştiğinde kim tarafından ve ne zaman değiştirildiği de gerektiğinde izlenebilir olmalıdır.
Yayına almadan önce senaryoları uçtan uca test edin
Test planı yalnızca deneme e-postası göndermekten oluşmamalıdır. Doğru alıcı, yanlış adres, kapalı kanal, zorunlu güvenlik bildirimi, geçici servis hatası, tekrar deneme, çift olay, dil tercihi, toplu gönderim ve yetki değişikliği ayrı ayrı sınanmalıdır.
Mesajdaki bağlantılar mobil ve masaüstü cihazlarda doğru ekrana gitmeli, oturumu kapalı kullanıcı güvenli giriş adımına yönlenmelidir. Şablon değişkenlerinin boş kalması, uzun metnin kısa mesaj kanalına taşması ve silinmiş kayda bağlantı verilmesi gibi uç durumlar da kontrol edilmelidir.
Bildirim sistemi yazılımın iş akışıyla birlikte tasarlanmalı
Bildirimler proje sonunda eklenen bağımsız mesajlar değildir. Olaylar, roller, dış servisler, kuyruklar ve kullanıcı tercihleri yazılımın temel iş kurallarıyla birlikte çalışır. Bu nedenle hangi olayın kime, ne zaman ve hangi kanaldan iletileceği ihtiyaç analizi sırasında belirlenmelidir.
İyi planlanan yapı yeni kanallar ve yeni iş olayları eklendiğinde sistemi baştan yazma ihtiyacını azaltır. Kullanıcı gereksiz mesajlarla yorulmaz, operasyon ekibi başarısız gönderimleri izleyebilir ve kritik bildirimler dağınık kod parçaları yerine yönetilebilir bir altyapı üzerinden iletilir.