Bir web yazılımının ödeme sistemi, muhasebe programı, kargo firması, pazar yeri veya şirket içindeki başka bir uygulamayla konuşması gerektiğinde API entegrasyonu gündeme gelir. Bu bağlantı yalnızca iki sistemi teknik olarak birleştirmek değildir; hangi verinin, ne zaman ve hangi kuralla aktarılacağını belirleyen bir iş sürecidir.
Entegrasyon baştan planlanmazsa siparişler eksik aktarılabilir, aynı kayıt iki kez oluşabilir veya bir sistemde güncellenen bilgi diğerinde eski kalabilir. Sağlam bir plan; iş ihtiyacını, veri akışını, hata senaryolarını ve operasyon sorumluluklarını birlikte ele alır.
API entegrasyonu hangi sorunu çözecek?
Planlamanın ilk adımı kullanılacak teknik yöntemi seçmek değil, entegrasyonun neden gerekli olduğunu açıklamaktır. Çalışanların aynı veriyi iki farklı panele tekrar girmesini önlemek, sipariş durumunu otomatik güncellemek, stok bilgisini eşitlemek veya müşteriye anlık sonuç göstermek farklı akışlar gerektirir.
İhtiyaç genel ifadelerle bırakılmamalıdır. “Muhasebe programına bağlanacak” yerine hangi belgenin hangi işlemden sonra oluşacağı, hangi alanların gönderileceği ve aktarım başarısız olduğunda ne yapılacağı yazılmalıdır. Bu kapsam, web yazılımı ihtiyaç dokümanı içinde ayrı bir entegrasyon bölümü olarak ele alınabilir.
Sistemler ve sorumlular en başta belirlenmeli
Entegrasyona katılan her sistem için bir sahip belirlemek gerekir. Web yazılımını geliştiren ekip bir tarafı yönetirken diğer tarafta dış hizmet sağlayıcı, işletmenin bilgi işlem ekibi veya farklı bir yazılım firması bulunabilir. Bağlantı sırasında ortaya çıkan bir sorunun hangi tarafta inceleneceği bu sahiplik yapısıyla netleşir.
Kullanılacak servislerin erişim koşulları da proje başlamadan öğrenilmelidir. Deneme ortamı var mı, erişim hesabını kim açacak, bağlantı bilgileri ne zaman sağlanacak, işlem sınırları bulunuyor mu? Teknik ekip günlerce bekledikten sonra gerekli yetkinin ayrı bir sözleşme veya paket gerektirdiğini öğrenirse proje takvimi bozulabilir.
Veri akışı yönü açıkça çizilmeli
Bir entegrasyonda veri yalnızca web yazılımından dış sisteme gidebilir, yalnızca dışarıdan alınabilir veya iki yönlü çalışabilir. İki yönlü yapı her zaman daha iyi değildir. Aynı alan iki sistemde de değiştirilebiliyorsa hangi kaynağın esas alınacağı belirlenmediğinde güncellemeler birbirini ezebilir.
Örneğin ürün fiyatı muhasebe sisteminden, ürün açıklaması web yazılımından yönetilebilir. Sipariş web yazılımında oluşur, fatura bilgisi muhasebe sistemine gider, fatura numarası daha sonra geri alınır. Böyle bir akışta her veri alanının kaynağı ve hedefi ayrı ayrı tanımlanmalıdır.
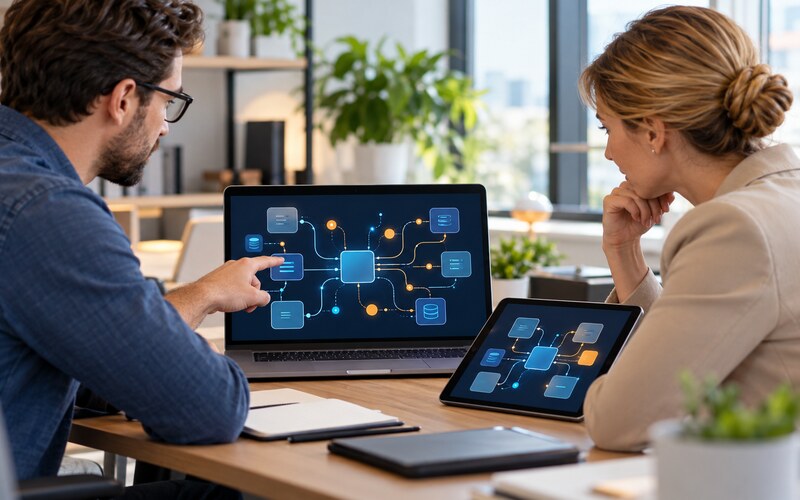
Basit bir veri akış şeması teknik olmayan ekiplerin de süreci anlamasını kolaylaştırır. Kaydın nerede oluştuğu, hangi kontrollerden geçtiği, karşı sistemde neye dönüştüğü ve geri bildirim olarak ne alındığı tek sayfada görülebilmelidir.
Alan eşleştirmesi ayrıntılı hazırlanmalı
İki sistem aynı kavramı farklı biçimde saklayabilir. Bir sistemde müşteri adı tek alanken diğerinde ad ve soyad ayrı olabilir. İl bilgisi metin olarak, başka bir uygulamada sayısal kodla tutulabilir. Ürün kodu, vergi oranı, para birimi ve durum bilgisi gibi alanlarda da benzer farklar görülür.
Alan eşleştirme tablosunda kaynak alan, hedef alan, veri türü, zorunluluk durumu ve dönüşüm kuralı bulunmalıdır. Boş gelen değerlerin ne olacağı, uzun metinlerin kısaltılıp kısaltılmayacağı ve geçersiz bir kodla karşılaşıldığında kaydın reddedilip reddedilmeyeceği de bu çalışmanın parçasıdır.
Bu tablo hazırlanmadığında bağlantı teknik olarak çalışsa bile veriler yanlış alanlara yerleşebilir. Sorun özellikle kayıt sayısı arttıktan sonra fark edilirse düzeltme, entegrasyonu geliştirmekten daha zahmetli hale gelebilir.
Kayıtların nasıl eşleştirileceği kararlaştırılmalı
Sistemler aynı müşteriyi, ürünü veya siparişi kendi iç numaralarıyla tanımlar. Bu nedenle bir kaydın karşı taraftaki eşinin nasıl bulunacağı belirlenmelidir. Ürün kodu veya sipariş numarası uygun olabilir; müşteri adını kullanmak ise aynı isimli kişiler ve yazım farklılıkları nedeniyle güvenilir değildir.
Entegrasyon, iki sistemdeki kimlikleri ilişkilendiren kalıcı bir eşleştirme kaydı tutmalıdır. Daha önce aktarılmış bir sipariş tekrar işlendiğinde yeni kayıt açmak yerine mevcut kayıt bulunabilmelidir. Bu yaklaşım aynı işlemin iki kez oluşmasını önleyen temel tedbirlerden biridir.
Anlık ve zamanlanmış aktarım arasında seçim yapılmalı
Bazı işlemler anlık tepki gerektirir. Ödeme sonucu veya rezervasyon uygunluğu gibi bilgiler müşteri ekranda beklerken alınmalıdır. Büyük ürün listeleri, raporlar veya gece yapılabilecek veri eşitlemeleri ise belirli aralıklarla çalışan görevlerle yönetilebilir.
Her işlemi anlık yapmak gereksiz bağımlılık oluşturabilir. Dış sistem kısa süreli yanıt vermediğinde web yazılımının tamamı yavaşlayabilir. Zamanlanmış aktarımda ise verinin ne kadar gecikmeli olabileceği işletme tarafından kabul edilmelidir. Karar, teknik kolaylığa göre değil işin bekleyebileceği süreye göre verilmelidir.
Hata senaryoları normal akış kadar önemlidir
İnternet bağlantısı kesilebilir, dış servis geçici olarak durabilir veya gelen veri beklenen biçime uymayabilir. Entegrasyon yalnızca her şey yolunda giderken çalışan bir yapı olarak tasarlanmamalıdır. Hangi hataların otomatik yeniden deneneceği, hangilerinin kullanıcı müdahalesi gerektirdiği belirlenmelidir.
Tekrar deneme yapılırken aynı işlemin iki kez gerçekleşmemesi gerekir. Başarısız görünen bir ödeme isteği karşı sistemde tamamlanmış olabilir. Sistem yeniden işlem başlatmadan önce önceki talebin sonucunu sorgulayabilmeli veya her işlem için benzersiz bir referans kullanmalıdır.
Kullanıcıya teknik hata kodu göstermek yerine yapılabilecek işlemi anlatan bir mesaj verilmelidir. Yönetim panelinde ise teknik ekibin sorunu araştırabileceği daha ayrıntılı kayıt bulunabilir. Böylece müşteri deneyimi ile hata inceleme ihtiyacı birbirinden ayrılır.
Kayıt ve izleme mekanizması kurulmalı
Bir veri aktarımının ne zaman başladığı, hangi sisteme gönderildiği, başarılı olup olmadığı ve kaç kez denendiği izlenebilmelidir. Ancak işlem kayıtlarında parola, erişim anahtarı veya gereksiz kişisel veri tutulmamalıdır. İnceleme için gerekli bilgi ile güvenli biçimde saklanması gereken bilgi ayrılmalıdır.
Yönetim panelinde son işlemler, bekleyen kayıtlar ve başarısız aktarımlar filtrelenebilirse operasyon ekibi sorunu erken fark eder. Kritik bir bağlantının uzun süre çalışmaması durumunda ilgili kişiye bildirim gönderilmesi de planlanabilir.
Erişim yetkileri en az ayrıcalıkla verilmeli
Entegrasyon hesabı yalnızca ihtiyaç duyduğu işlemleri yapabilmelidir. Sadece sipariş okumak için kullanılan bağlantıya tüm müşteri kayıtlarını silme yetkisi vermek gereksiz risk oluşturur. Canlı ortam ile test ortamı için ayrı hesap ve erişim bilgileri kullanılması da karışıklığı azaltır.
Erişim anahtarlarının kim tarafından oluşturulduğu, nerede saklandığı ve ne zaman yenileneceği belirlenmelidir. Çalışan değişikliği veya hizmet sağlayıcı geçişi durumunda eski erişimlerin iptal edilmesi gerekir. Bu yapı, kullanıcı yetkileri planlanırken ele alınan rol ve sorumluluklarla uyumlu olmalıdır.
Test verisi ile gerçek senaryolar denenmeli
Başarılı tek bir kayıt, entegrasyonun hazır olduğunu göstermez. Eksik adres, geçersiz ürün kodu, iptal edilen sipariş, farklı vergi oranı, çok satırlı işlem, tekrarlanan talep ve dış sistemin yanıt vermemesi gibi senaryolar test edilmelidir.
Test ortamındaki örnek veriler canlıdaki çeşitliliği yansıtmalıdır. Yalnızca kusursuz hazırlanmış birkaç kayıtla yapılan kontrol, gerçek kullanımdaki istisnaları ortaya çıkarmaz. Beklenen sonuçlar önceden yazılırsa geliştirici ile işletme aynı ölçüte göre değerlendirme yapabilir.
Canlıya geçişte önce sınırlı sayıda işlemle kontrollü deneme yapılması yararlıdır. Eski yöntem kısa süre için karşılaştırma amacıyla devam ettirilebilir; ancak iki yöntemin aynı kaydı üretmemesi için geçiş sınırı açıkça belirlenmelidir.
Değişiklik ve sürüm yönetimi unutulmamalı
Dış hizmet sağlayıcı zaman içinde alanları, erişim yöntemini veya servis sürümünü değiştirebilir. Entegrasyonun hangi sürümü kullandığı kayıt altına alınmalı, değişiklik duyurularını kimin takip edeceği belli olmalıdır. Bağlantı çalışıyor diye bakım ihtiyacının tamamen ortadan kalktığı düşünülmemelidir.
Web yazılımında yapılan bir güncelleme de entegrasyonu etkileyebilir. Yeni alan eklemek, sipariş durumlarını değiştirmek veya kullanıcı akışını yenilemek veri aktarım kurallarının yeniden gözden geçirilmesini gerektirebilir. Test senaryolarının saklanması, sonraki güncellemelerde aynı kontrollerin tekrarlanmasını kolaylaştırır.
API entegrasyonu planlama kontrol listesi
- Entegrasyonun çözeceği iş problemi açıkça tanımlandı mı?
- Kaynak ve hedef sistemlerin sorumluları belirlendi mi?
- Veri akışının yönü ve ana veri kaynağı net mi?
- Alan eşleştirme ve dönüşüm tablosu hazırlandı mı?
- Kayıtların karşı sistemde nasıl eşleştirileceği kararlaştırıldı mı?
- Anlık ve zamanlanmış işlemler ayrıldı mı?
- Hata, tekrar deneme ve çift kayıt senaryoları tanımlandı mı?
- Erişim yetkileri, anahtar saklama ve yenileme süreci belirlendi mi?
- İzleme ekranı ve bildirim ihtiyacı planlandı mı?
- Canlıya geçiş ve geri dönüş yöntemi hazır mı?
Sağlam entegrasyon iş akışını görünmez biçimde destekler
İyi planlanmış bir API entegrasyonu, kullanıcıyı teknik ayrıntılarla uğraştırmadan sistemler arasında güvenilir veri akışı sağlar. Bunun için bağlantı kurulmasından önce süreç, veri sahipliği, hata yönetimi ve güvenlik kararlarının verilmesi gerekir.
Çağ Medya, özel web yazılımı projelerinde entegrasyon ihtiyacını iş akışıyla birlikte değerlendirerek hangi verinin nasıl aktarılacağına yönelik uygulanabilir bir kapsam oluşturabilir. Net plan, hem geliştirme sırasında belirsizliği azaltır hem de sistem canlıya alındıktan sonra operasyonun daha kolay yönetilmesini sağlar.